wie wir alle vermutlich in den letzten Tag mitbekommen haben, gab es eine Sicherheitslücke bei PHP. Wir wurden intern darauf angesprochen inwieweit Personio davon betroffen ist. Daher richte ich meine Fragen an euch:
Wisst ihr, ob Personio betroffene PHP-Versionen oder PHP-basierte Komponenten nutzt?
Wenn ja, habt ihr eine Info bekommen, ob es einen Patch gab?
Und wurdet ihr auch schon darauf angesprochen?
Ich wünsche euch einen wunderbaren Montag :)
Beste Grüße
Christian
Beste Antwort von Daniele
Hallo lieber @Christian Brandes, danke für die wichtige Frage!
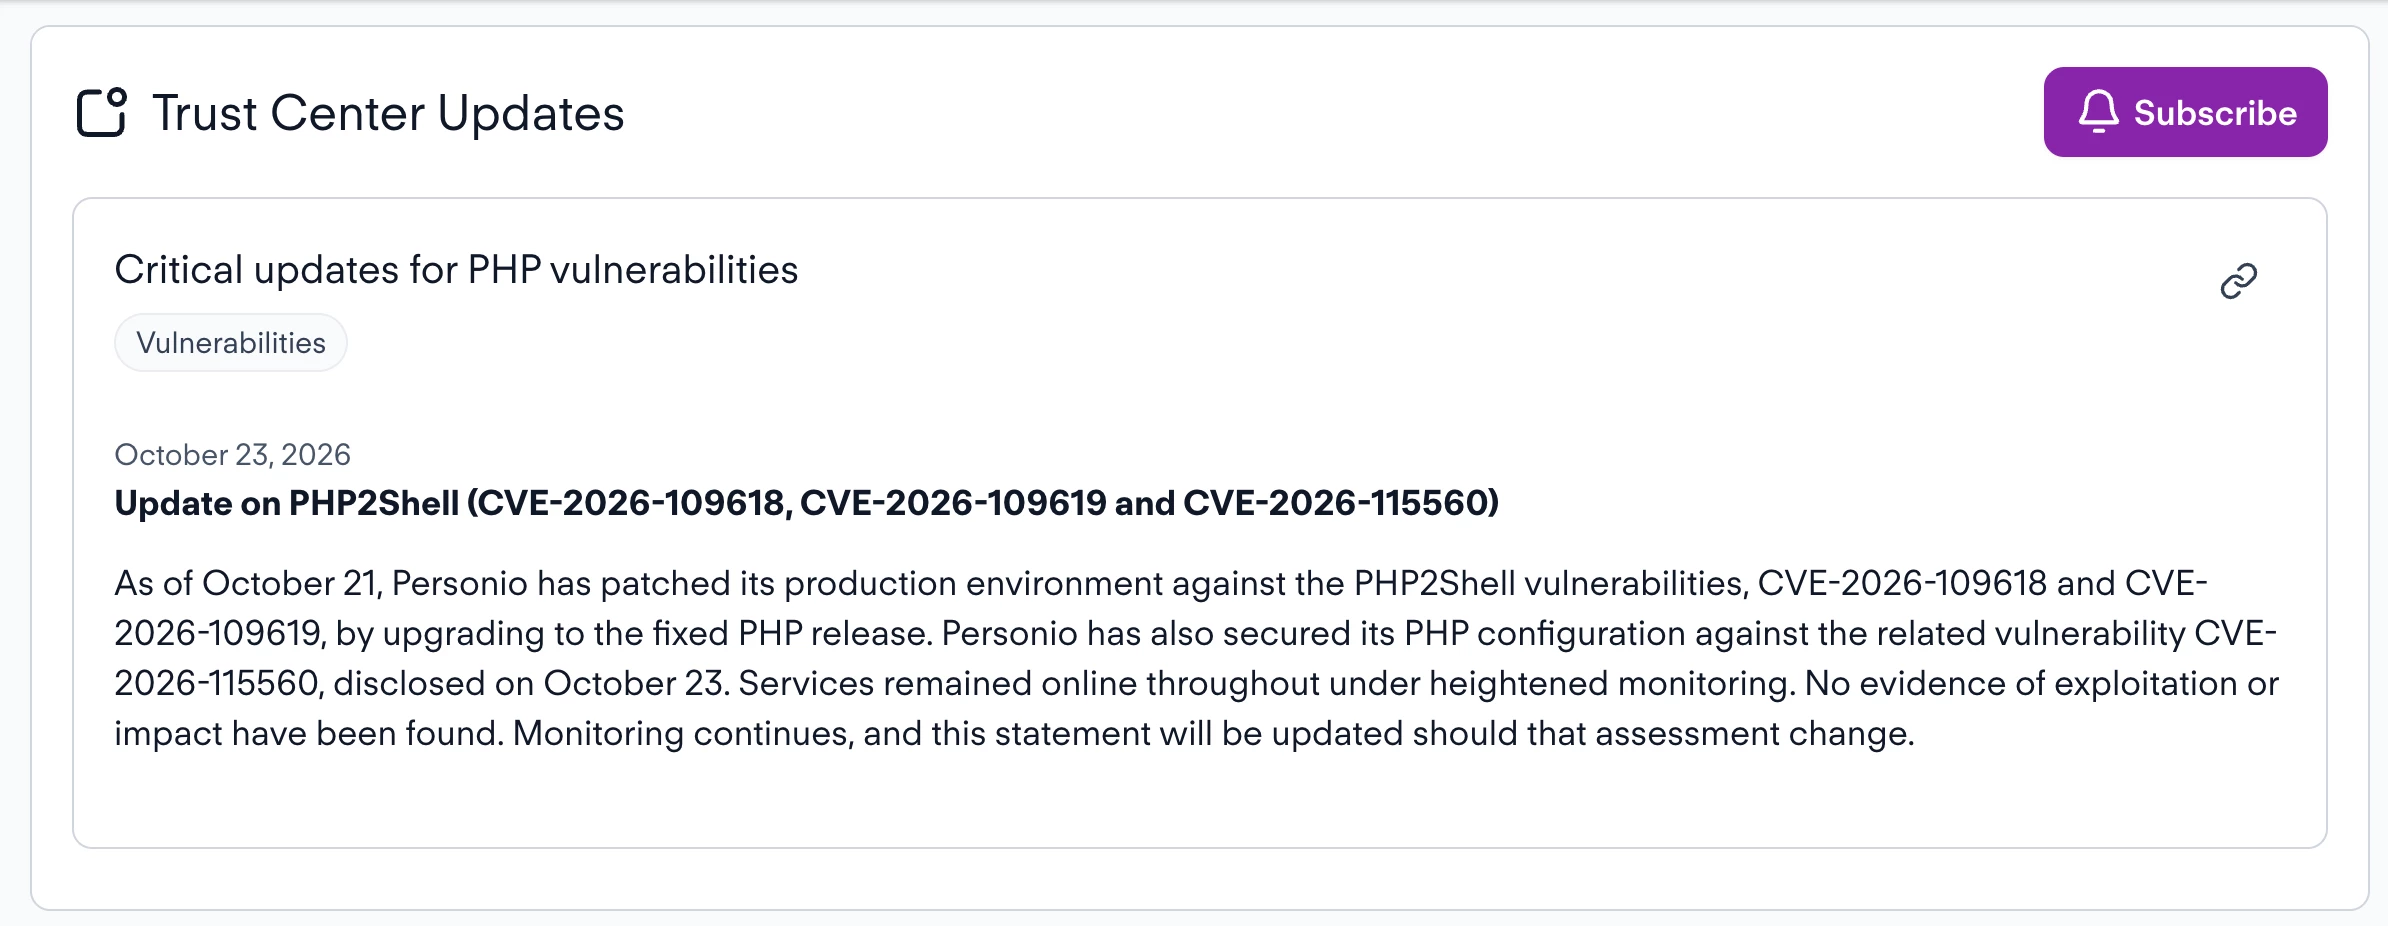
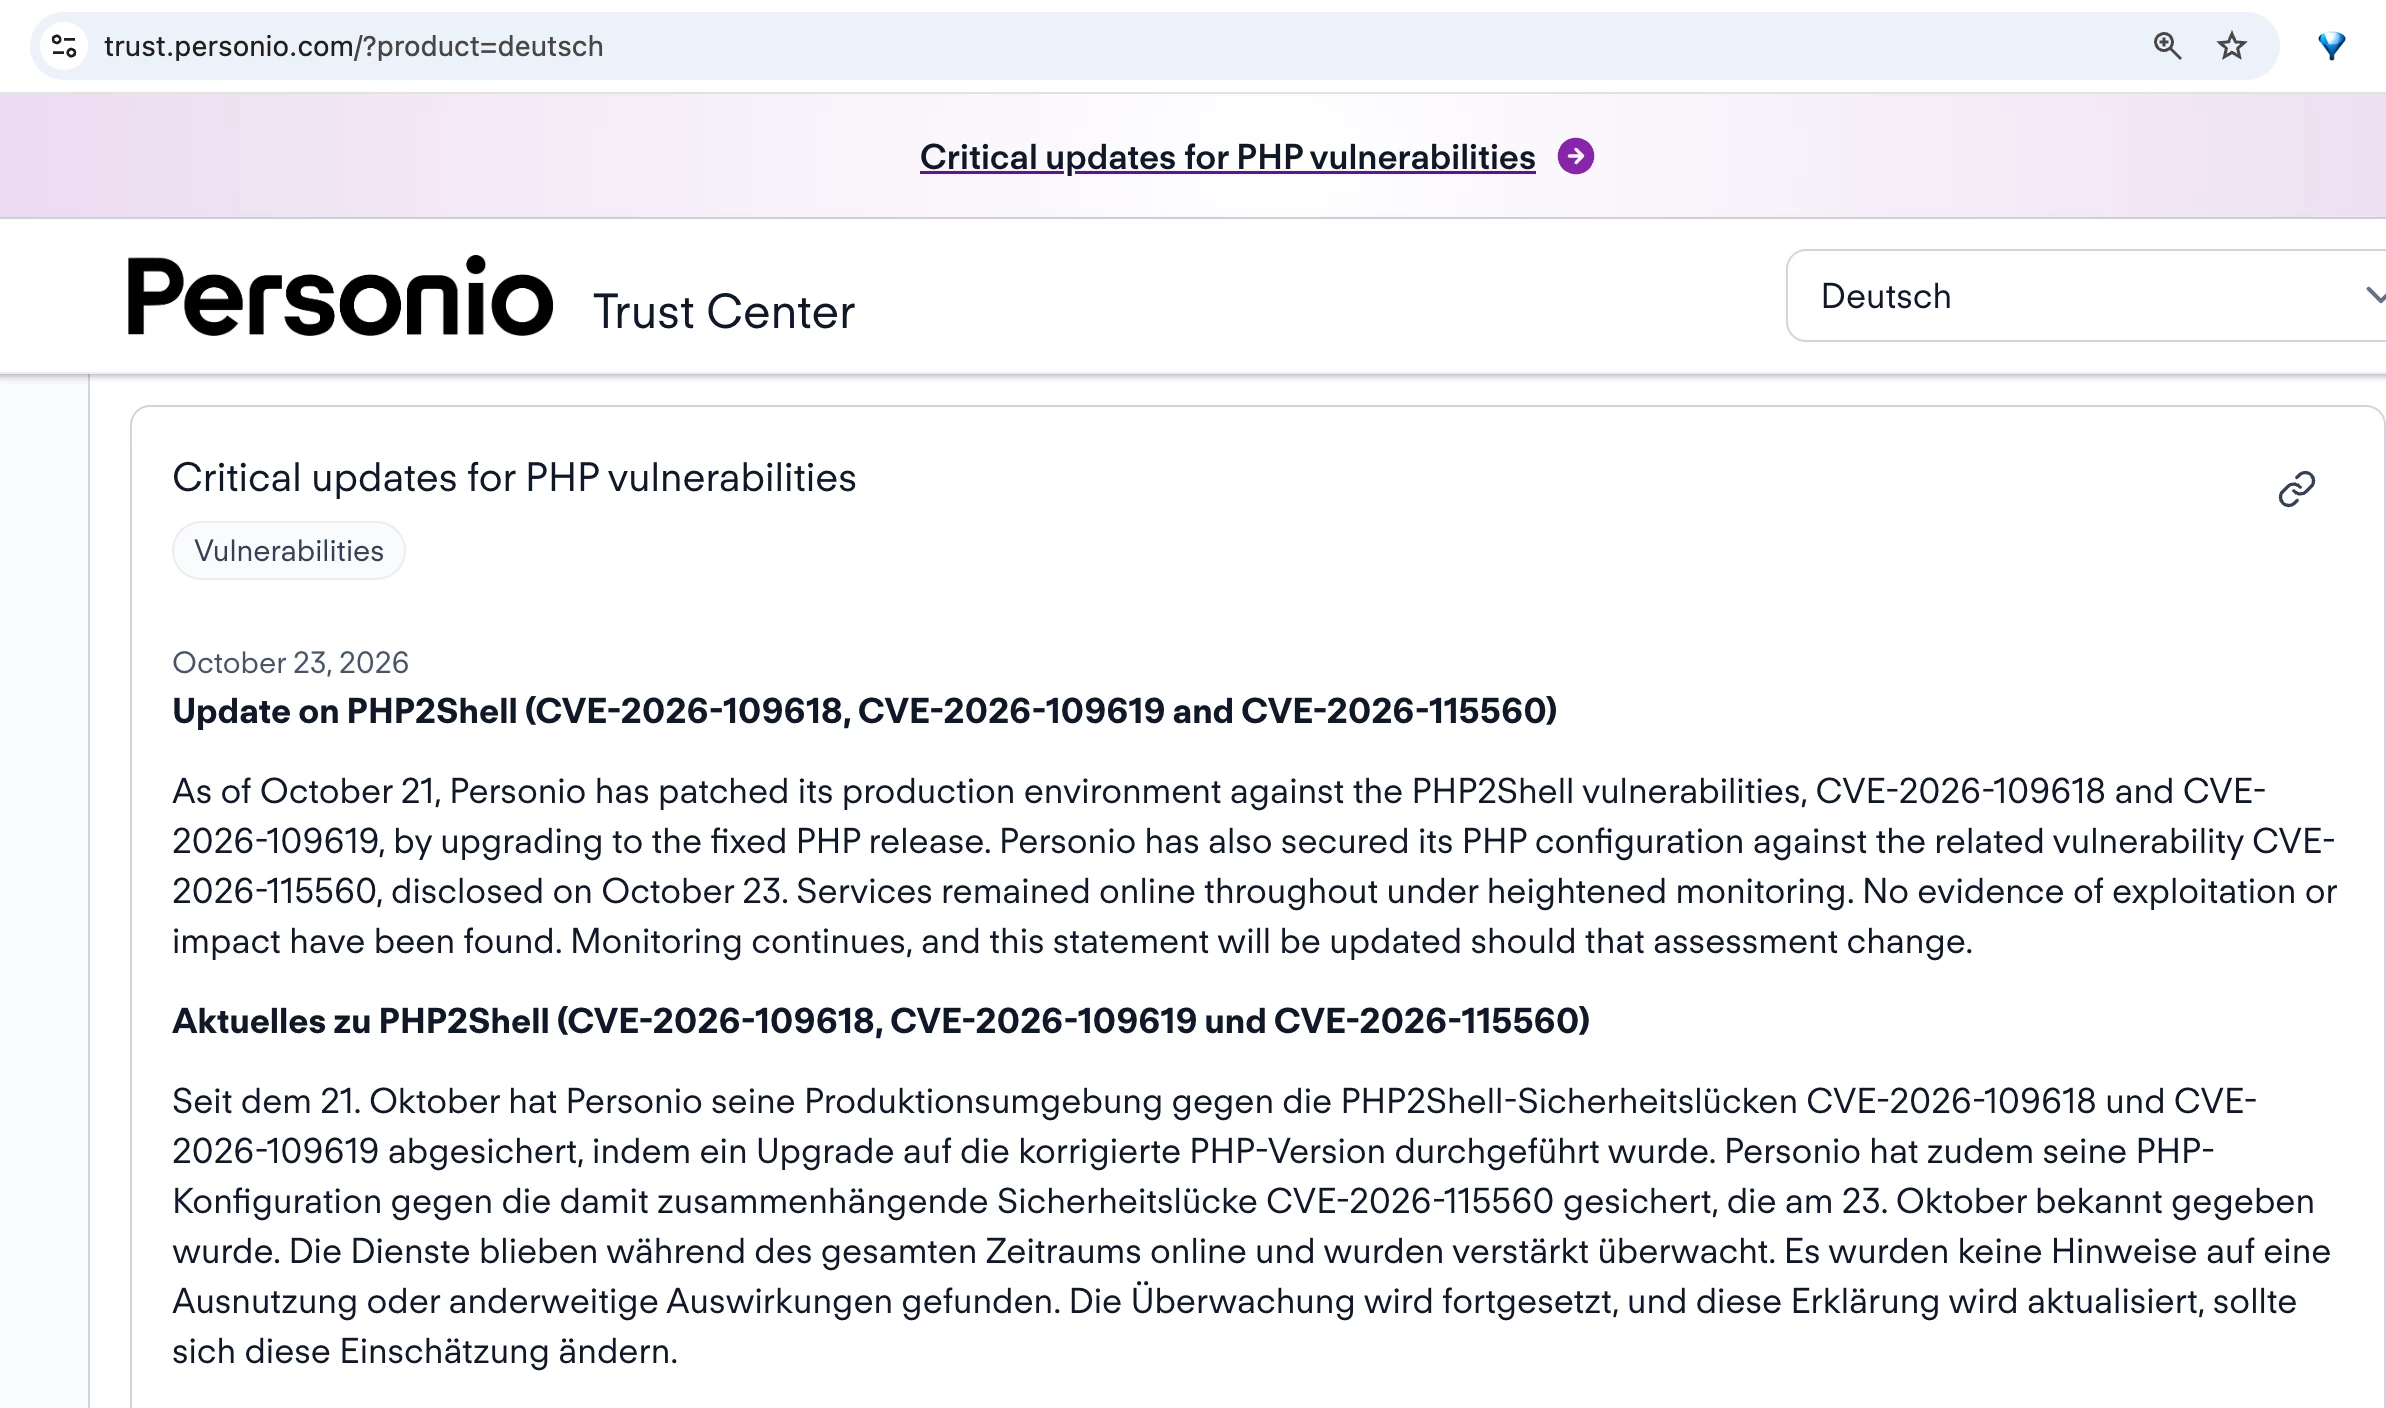
Personio hat umgehend Maßnahmen ergriffen. Das offizielle Update im Personio Trust Center (vom 23. Oktober 2026) sagt dazu Folgendes:
Diese Message ist nur auf English verfügbar, und habe intern angefragt, dass das bitte auch dort auf Deutsch zur Verfügung gestellt werden soll.
Hier die Infos übersetzt auf Deutsch:
Patch: Seit dem 21. Oktober ist die Produktivumgebung gegen die PHP2Shell-Schwachstellen CVE-2026-109618 und CVE-2026-109619 gepatcht. Dafür wurde auf die korrigierte PHP-Version aktualisiert.
Weitere Schwachstelle: Außerdem wurde die PHP-Konfiguration gegen die damit zusammenhängende Schwachstelle CVE-2026-115560 abgesichert, die am 23. Oktober bekannt wurde.
Betrieb: Die Services blieben durchgehend online, unter verstärktem Monitoring.
Auswirkungen: Bisher gibt es keine Hinweise auf eine Ausnutzung der Schwachstellen oder auf Auswirkungen.
Ausblick: Das Monitoring läuft weiter. Sollte sich diese Einschätzung ändern, wird das Update im Trust Center aktualisiert.
Für Eure interne Rückmeldung kannst Du Dich gerne auf dieses Update beziehen. Über „Subscribe” im Trust Center kannst du Dir künftige Updates abonnieren, damit Du per Email umgehend benachrichtigt wirst.
Bei weiteren Fragen zum Thema stehen wir Dir gerne zur Verfügung!
This topic was created more than ago. Our product evolves fast – feel free to ask a new question to make sure you get the latest info.
Werde Teil der Personio Voyager Community!
Bitte benutze für die Registrierung die gleiche E-Mail-Adresse, die Du auch zum Login in Deinem Personio Account benutzt. Dies erleichtert es uns, Dir effektiv und effizient zu helfen, wenn wir z.B. etwas in Deinem Account überprüfen müssen. Bereits registriert? > Anmelden
Achtung: Dein öffentlicher Benutzername darf keine persönlichen Informationen wie E-Mail oder andere private Daten enthalten!
Herzlich willkommen in der Personio Voyager Community.
Die Service und Networking Community für alle Personio Kund*innen und HRler*innen. Solltest Du Dich noch nicht registriert haben, klicke bitte unten auf "Benutzerkonto erstellen". Benutzerkonto erstellen
Enter your E-mail address. We'll send you an e-mail with instructions to reset your password.